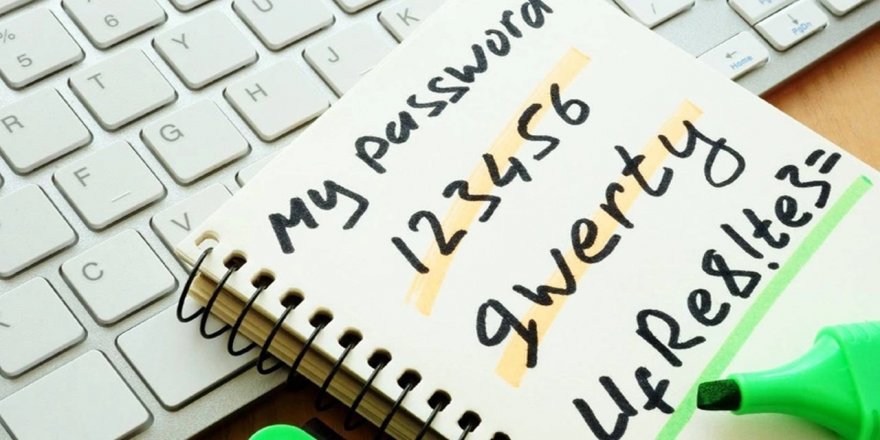
NordPass adlı siber güvenlik firması, dünya genelinde yaygın olarak kullanılan şifreleri inceledi ve bazı şifrelerin büyük bir güvenlik riski taşıdığını açıkladı. Araştırmaya göre, birçok kullanıcı, şifre oluştururken basit ve tahmin edilmesi kolay kombinasyonlar tercih ediyor. Bu durum, kötü niyetli kişilerin hesaplara izinsiz erişimini kolaylaştırıyor.
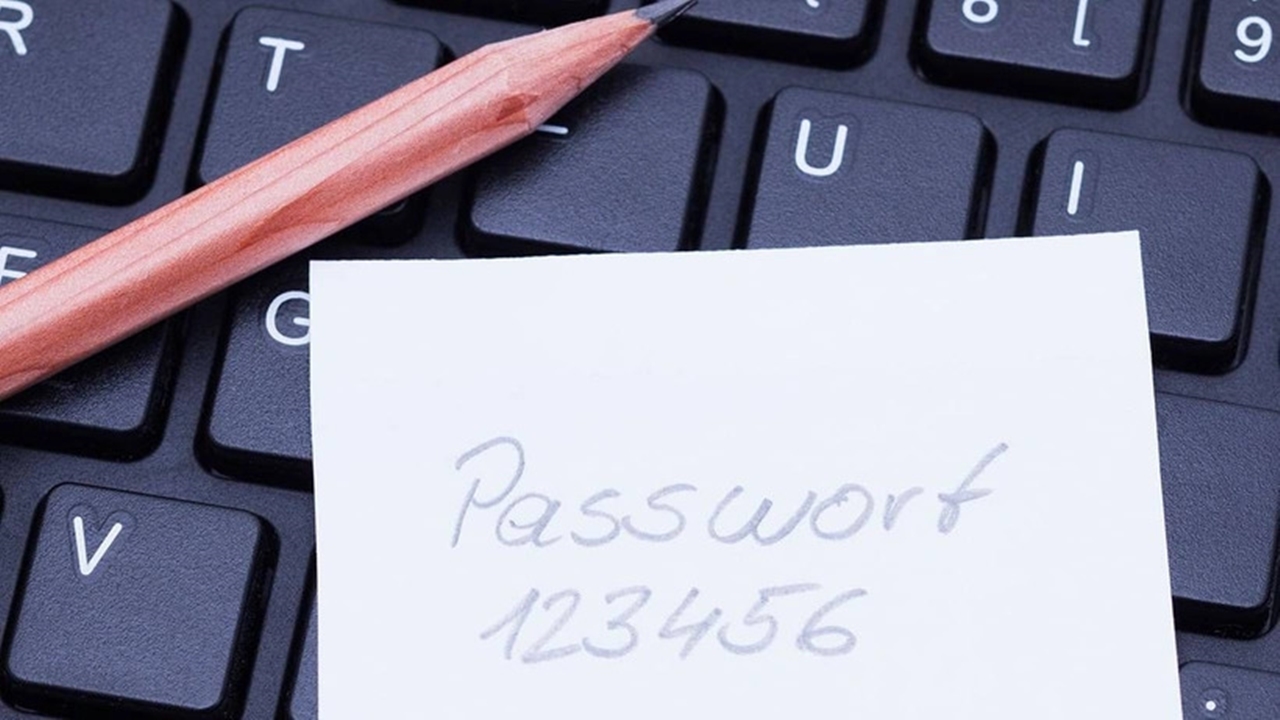
En sık karşılaşılan şifrelerin başında "123456," "password," ve "qwerty" gibi çok basit ve öngörülebilir kombinasyonlar geliyor. Bu tür şifreler, bir siber saldırganın kısa süre içinde denemeleriyle kolayca kırılabilir. Ayrıca, aynı şifrenin farklı hesaplarda tekrar kullanılması, bir hesapta yaşanan bir güvenlik ihlalinin diğer hesaplara da yayılmasına neden olabilir.
Bu tehditlere karşı korunmanın yollarından biri, daha karmaşık ve güçlü şifreler kullanmaktır. Şifrelerinizi oluştururken büyük harf, küçük harf, rakam ve özel karakterler içeren kombinasyonları tercih etmek, güvenlik seviyenizi artırabilir. Ayrıca, şifre yöneticileri kullanarak her hesap için farklı ve güçlü şifreler oluşturmak, siber saldırılara karşı önemli bir savunma mekanizmasıdır.
Kullanıcıların, şifre güvenliği konusunda daha bilinçli olmaları ve kişisel bilgilerini koruma adına gerekli önlemleri almaları hayati önem taşıyor. Kişisel verilerinizi korumak için şifrelerinizi düzenli olarak değiştirmeniz ve güvenilir güvenlik uygulamalarından yararlanmanız, çevrimiçi güvenliğinizi artırabilir.
Parola ve Şifre: Temel Farklar ve Güvenlik Stratejileri
Günümüzde, bilgisayarlar ve çevrimiçi hesaplar gibi sistemlere giriş yaparken sıkça karşılaştığımız iki terim var: "parola" ve "şifre". Ancak, bu iki kelime arasındaki farklar genellikle gözden kaçabiliyor. Temel olarak, "parola", bilgisayar sistemlerine erişim sağlamak için kullanılan gizli anahtardır. Örneğin, bir web sitesine giriş yapmak için girdiğiniz bilgi bir paroladır. Öte yandan, "şifre", genellikle iletişimde gizlilik sağlamak amacıyla mesajların belirli kurallar çerçevesinde simgelerle değiştirilmesi işlemini ifade eder. Şifreleme, mesajların okunabilirliğini engelleyerek gizlilik sağlar.
Parolaların Geleceği ve Güvenlik Sorunları
Güvenlik uzmanları, parolaların yerini alabilecek çeşitli alternatifleri tartışıyor. Ancak, günümüzde en yaygın oturum açma yöntemi olarak parolalar kullanılmaya devam ediyor. Pek çok kişi parolalarını güvende tutma konusunda kendini yeterli hissetse de, gerçekler pek iç açıcı değil.
NordPass'ın 2022 yılında yayımladığı en yaygın 200 parola listesi, parolalarımızın güvenliği konusunda endişe verici bir tablo sunuyor. Eğer parolanız bu listede yer alıyorsa, hemen değiştirmeniz öneriliyor. Bu, sadece parolanızı değiştirmekle kalmayıp, oturum açma bilgilerinizin tümünü güvenli bir şekilde yönetme yeteneğini kazanmanızı da gerektirir. Geç kalmak, ciddi güvenlik risklerine yol açabilir.
Parolaların Önemi
Dijital dünyamızın kapıları, oturum açma bilgilerimizle korunuyor. Yayın platformlarından çevrimiçi bankacılık hizmetlerine, sosyal medya hesaplarından araç çağırma uygulamalarına kadar birçok hizmet, parolalarımızla güvence altına alınıyor. Ancak bu durum, siber suçluların ilgisini çekiyor. Haziran ayında yapılan bir araştırmaya göre, çevrimiçi suç pazarlarında 24 milyar kullanıcı adı ve parola kombinasyonu dolaşıyor. Bu, gezegendeki her bir kişi için yaklaşık dört kombinasyon anlamına geliyor. Siber suçlular, parolaları ele geçirmek için çeşitli yöntemler kullanıyor:
Oltalama: Dolandırıcılar, güvenilir kuruluşlar gibi davranarak kişisel bilgilerinizi çalmaya çalışır.
Brute Force (Kaba Kuvvet) Saldırıları: Bilgisayar korsanları, otomatik araçlarla yaygın parolaları deneme yanılma yöntemiyle kırmaya çalışır.
Kimlik Bilgisi Doldurma: Daha önce ihlal edilmiş parolalarla birden fazla siteye erişim sağlamak için kullanılan bir tekniktir.
Tuş Kaydediciler: Kötü amaçlı yazılımlar aracılığıyla cihazlarınıza giren yazılımlar, parolalarınızı yazarken izler.
Omuzdan Dikizleme: Halk arasında, parolanızı açık bir yerde yazarken başkalarının sizi gözetlemesi tehlikesi bulunur.
Bu yöntemlerle bilgisayar korsanları, hesaplarınızdaki kişisel bilgileri çalabilir ve hatta ödeme dolandırıcılığı yapabilirler. 2021 yılında hileli ödeme kartı işlemlerinin toplam değeri 32 milyar doları aşmış olup, 2027’de 38,5 milyar dolara ulaşacağı tahmin edilmektedir.
En Sık Hacklenen Parolalar
Maalesef, pek çok kullanıcı basit ve tahmin edilmesi kolay parolalar kullanarak siber suçluların işini kolaylaştırıyor. 30 ülkede en yaygın parola "password" iken, "123456" ve "123456789" gibi kombinasyonlar da oldukça popüler. Diğer yaygın parolalar arasında "guest" ve "qwerty" bulunuyor. Araştırmalar, bu parolaların bir saniyeden kısa sürede kırılabileceğini gösteriyor.
Ayrıca, popüler parola kategorileri şunları içeriyor
Spor Takımları: Örneğin, "Red Star Belgrade".
Moda Markaları: "Tiffany" gibi markalar.
Müzik Sanatçıları ve Filmler: U2 ve "leon" gibi isimler.
Yiyecek ve Araba İsimleri: "Mini" ve "balık" gibi kelimeler.
Güvenliği Artırma Yolları
Zayıf parolaların tekrar kullanılması, başkalarıyla paylaşılması veya açık bir yerde yazılması güvenlik risklerini artırır. Aynı parolayı hem kişisel hem de iş hesaplarında kullanmak, işyerinizi siber saldırılara açık hale getirir. Bu nedenle, parolalarınızı güçlü ve güvenli hale getirmek, hem kişisel hem de profesyonel yaşamınızı koruma altına almanın temel adımlarından biridir. Güvenli bir parola oluşturmak için, karmaşık karakterler içeren, uzun ve tahmin edilmesi zor kombinasyonlar kullanmanız önemlidir. Ayrıca, iki faktörlü kimlik doğrulama (2FA) gibi ek güvenlik önlemleri de almayı unutmayın.
ABONE OL
YORUM YAP